概述
Rancher 是一個容器管理平台,專為在生產環境中部署容器的組織而建置。Rancher 讓在任何地方執行 Kubernetes 變得容易,滿足 IT 要求,並賦能 DevOps 團隊。
在任何地方執行 Kubernetes
Kubernetes 已成為容器編排標準。大多數雲端和虛擬化供應商現在將其作為標準基礎設施提供。Rancher 使用者可以選擇使用 Rancher Kubernetes 發行版(RKE2/K3s)或雲端 Kubernetes 服務(例如 GKE、AKS 和 EKS)建立 Kubernetes 叢集。Rancher 使用者還可以匯入和管理使用任何 Kubernetes 發行版或安裝程式建立的現有 Kubernetes 叢集。
滿足 IT 要求
Rancher 支援對其控制下的所有 Kubernetes 叢集進行集中式身分驗證、存取控制和監控。例如,您可以:
- 使用您的 Active Directory 憑證存取由雲端供應商(例如 GKE)託管的 Kubernetes 叢集。
- 在所有使用者、群組、專案、叢集和雲端中設定和強制執行存取控制和安全原則。
- 從單一視窗檢視您的 Kubernetes 叢集的健康狀況和容量。
賦能 DevOps 團隊
Rancher 為 DevOps 工程師提供直覺的使用者介面來管理其應用程式工作負載。使用者不需要深入了解 Kubernetes 概念即可開始使用 Rancher。Rancher 目錄包含一組有用的 DevOps 工具。Rancher 已通過多種雲端原生生態系統產品的認證,例如安全工具、監控系統、容器登錄檔以及儲存和網路驅動程式。
下圖說明了 Rancher 在 IT 和 DevOps 組織中扮演的角色。每個團隊在他們選擇的公有雲或私有雲上部署應用程式。IT 管理員可以獲得可見性並在所有使用者、叢集和雲端中強制執行原則。
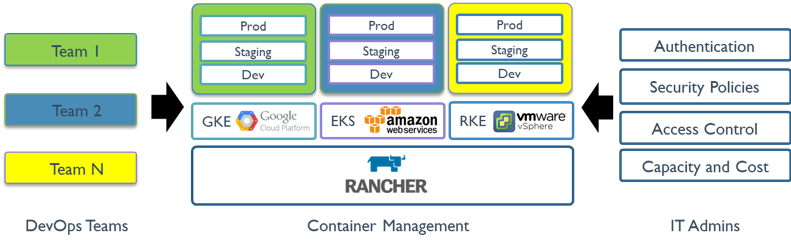
Rancher API 伺服器的功能
Rancher API 伺服器建構在嵌入式 Kubernetes API 伺服器和 etcd 資料庫之上。它實現以下功能:
授權和基於角色的存取控制
- 使用者管理: Rancher API 伺服器管理使用者身分,這些身分對應於外部身分驗證提供者(例如 Active Directory 或 GitHub)以及本機使用者。
- 授權: Rancher API 伺服器管理存取控制和安全性標準。
使用 Kubernetes
- 佈建 Kubernetes 叢集: Rancher API 伺服器可以在現有節點上佈建 Kubernetes,或執行 Kubernetes 升級。
- 目錄管理: Rancher 提供使用 Helm 圖表目錄的能力,讓您可以輕鬆地重複部署應用程式。
- 管理專案: 專案是叢集內多個命名空間和存取控制原則的群組。專案是 Rancher 概念,而非 Kubernetes 概念,它允許您將多個命名空間作為群組進行管理並在其中執行 Kubernetes 操作。Rancher UI 提供專案管理和管理專案內應用程式的功能。
- Fleet 持續交付: 在 Rancher 中,您可以利用 Fleet 持續交付從 git 儲存庫部署應用程式到目標下游 Kubernetes 叢集,無需任何手動操作。
- Istio: 我們與 Istio 的整合旨在讓 Rancher 操作員(例如管理員或叢集所有者)可以將 Istio 交付給開發人員。然後,開發人員可以使用 Istio 來強制執行安全原則、排除問題或管理綠/藍部署、金絲雀部署或 A/B 測試的流量。
使用雲端基礎設施
叢集可見性
- 日誌記錄: Rancher 可以與存在於 Kubernetes 叢集外部的各種流行日誌記錄服務和工具整合。
- 監控: 使用 Rancher,您可以透過與領先的開源監控解決方案 Prometheus 整合,監控叢集節點、Kubernetes 元件和軟體部署的狀態和處理程序。
- 警示: 為了保持叢集和應用程式的健康並推動組織生產力向前發展,您需要隨時了解叢集和專案中發生的計劃內和計劃外事件。
使用 Rancher 編輯下游叢集
可用於現有叢集的選項和設定會根據您用於佈建它的方法而變化。
使用 Rancher 建立叢集後,叢集管理員可以管理叢集成員資格或管理節點池,以及其他選項。
下表總結了每種叢集類型可用的選項和設定:
| 操作 | Rancher 啟動的 Kubernetes 叢集 | EKS、GKE 和 AKS 叢集1 | 其他託管的 Kubernetes 叢集 | 非 EKS 或 GKE 註冊叢集 |
|---|---|---|---|---|
| 使用 kubectl 和 kubeconfig 檔案存取叢集 | ✓ | ✓ | ✓ | ✓ |
| 管理叢集成員 | ✓ | ✓ | ✓ | ✓ |
| 編輯和升級叢集 | ✓ | ✓ | ✓ | ✓2 |
| 管理節點 | ✓ | ✓ | ✓ | ✓3 |
| 管理持久化儲存卷和儲存類別 | ✓ | ✓ | ✓ | ✓ |
| 管理專案、命名空間和工作負載 | ✓ | ✓ | ✓ | ✓ |
| 使用應用程式目錄 | ✓ | ✓ | ✓ | ✓ |
| 配置工具(告警、通知器、監控、日誌、Istio) | ✓ | ✓ | ✓ | ✓ |
| 執行安全掃描 | ✓ | ✓ | ✓ | ✓ |
| 輪換憑證的能力 | ✓ | ✓ | ||
| 備份和還原 Rancher 啟動的叢集的能力 | ✓ | ✓ | ✓4 | |
| 當叢集無法從 Rancher 存取時清理 Kubernetes 元件 | ✓ |
-
註冊的 EKS、GKE 和 AKS 叢集具有與從 Rancher UI 建立的 EKS、GKE 和 AKS 叢集相同的可用選項。不同之處在於,當從 Rancher UI 刪除註冊的叢集時,它不會被銷毀。
-
註冊叢集的叢集配置選項無法編輯,除了 K3s 和 RKE2 叢集。
-
對於註冊叢集的節點,Rancher UI 提供了封鎖、排空和編輯節點的能力。
-
對於使用 etcd 作為控制平面的註冊叢集,必須在 Rancher UI 之外手動取得快照,以用於備份和恢復。