Rancher
訪客叢集日誌收集
您可以收集訪客叢集日誌和配置檔案。在每個訪客叢集節點上執行以下步驟:
-
登入節點。
-
下載 Rancher v2.x Linux 日誌收集器腳本並使用以下命令產生日誌套件:
curl -OLs https://raw.githubusercontent.com/rancherlabs/support-tools/master/collection/rancher/v2.x/logs-collector/rancher2_logs_collector.sh
sudo bash rancher2_logs_collector.sh
腳本的輸出會指示產生的壓縮檔的位置。
如需更多資訊,請參閱 The Rancher v2.x Linux log collector script。
將 Harvester 叢集匯入 Rancher
在 Harvester 上設定 cluster-registration-url 後,會建立名為 cattle-system/cattle-cluster-agent 的部署,用於將 Harvester 叢集匯入 Rancher。
由於 unable to read CA file 錯誤導致匯入擱置
cattle-cluster-agent-* Pod 日誌中的以下錯誤訊息表示 Harvester 叢集無法匯入 Rancher。
2025-02-13T17:25:22.520593546Z time="2025-02-13T17:25:22Z" level=info msg="Rancher agent version v2.10.2 is starting"
2025-02-13T17:25:22.529886868Z time="2025-02-13T17:25:22Z" level=error msg="unable to read CA file from /etc/kubernetes/ssl/certs/serverca: open /etc/kubernetes/ssl/certs/serverca: no such file or directory"
2025-02-13T17:25:22.529924542Z time="2025-02-13T17:25:22Z" level=error msg="Strict CA verification is enabled but encountered error finding root CA"
根本原因是 agent-tls-mode 未有效配置。
Rancher 的 agent-tls-mode 設定控制 Rancher 的代理程式(cluster-agent、fleet-agent 和 system-agent)在建立連線時如何驗證 Rancher 的憑證。您可以設定以下任一值:
-
strict:Rancher 的代理程式僅信任由cacerts設定中指定的憑證授權單位(CA)產生的憑證。這是建議的預設 TLS 設定,可保證更高級別的安全性。strict選項啟用更高級別的安全性,它要求 Rancher 能夠存取產生代理程式可見憑證的 CA。在某些憑證配置的情況下(特別是外部憑證),這不是自動的,需要額外的配置。請參閱安裝指南以了解哪些情境需要額外配置的更多資訊。 -
system-store:Rancher 的代理程式信任由作業系統信任存放區中指定的公共憑證授權單位產生的任何憑證。如果您的設定使用外部信任授權單位且您沒有憑證授權單位的所有權,請使用此設定。important使用
system-store設定意味著代理程式信任作業系統信任存放區中找到的所有外部授權單位,包括使用者控制範圍之外的授權單位。
此設定的預設值取決於 Rancher 版本和安裝類型。如需更多資訊,請參閱 Rancher issue #45628。
| 類型 | 版本 | 預設值 |
|---|---|---|
| 新安裝 | v2.8 | system-store |
| 新安裝 | v2.9 及更高版本 | strict |
| 升級 | v2.8 到 v2.9 | system-store |
按照以下步驟配置不同的 TLS 設定選項。
-
登入 Rancher UI。
-
前往 Global Settings > Settings。
-
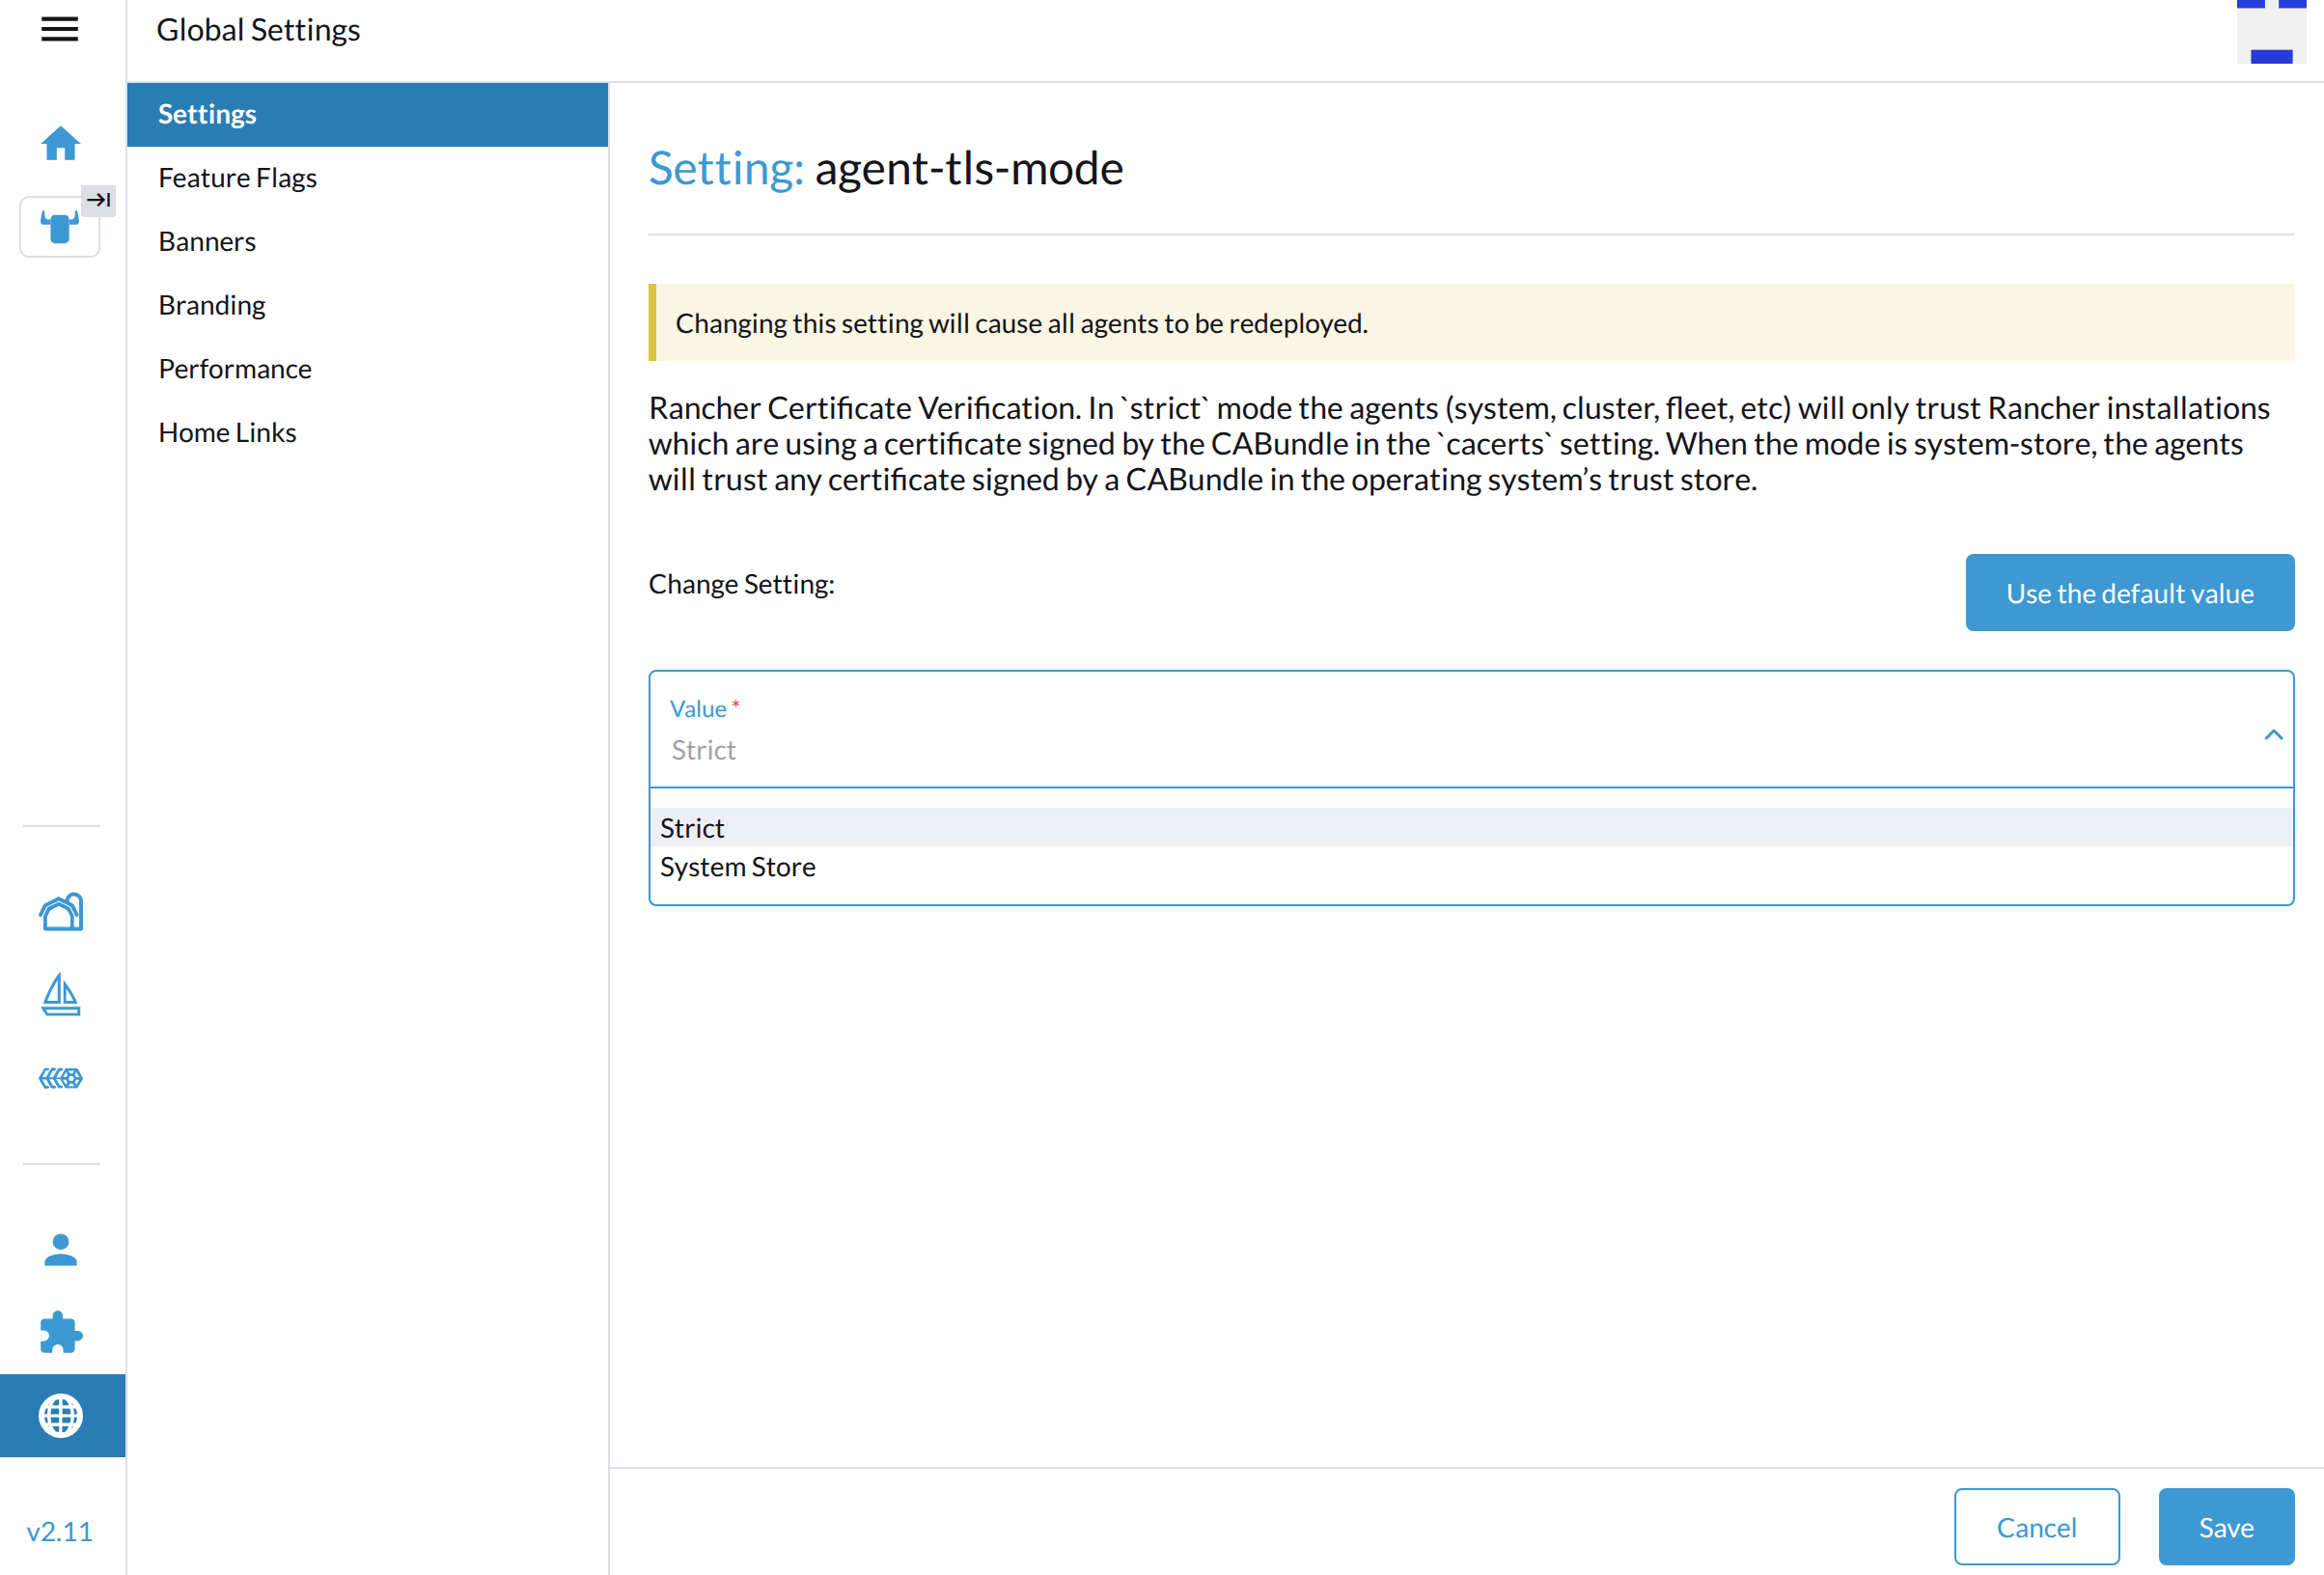
選擇 agent-tls-mode,然後選擇 ⋮ > Edit Setting 以存取配置選項。
-
將 Value 設定為 System Store 或 Strict。
-
點擊 Save。
相關問題: